Celah Keamanan Android 16 Izinkan Gemini Jebol Lock Screen

Published
·
3 Reads
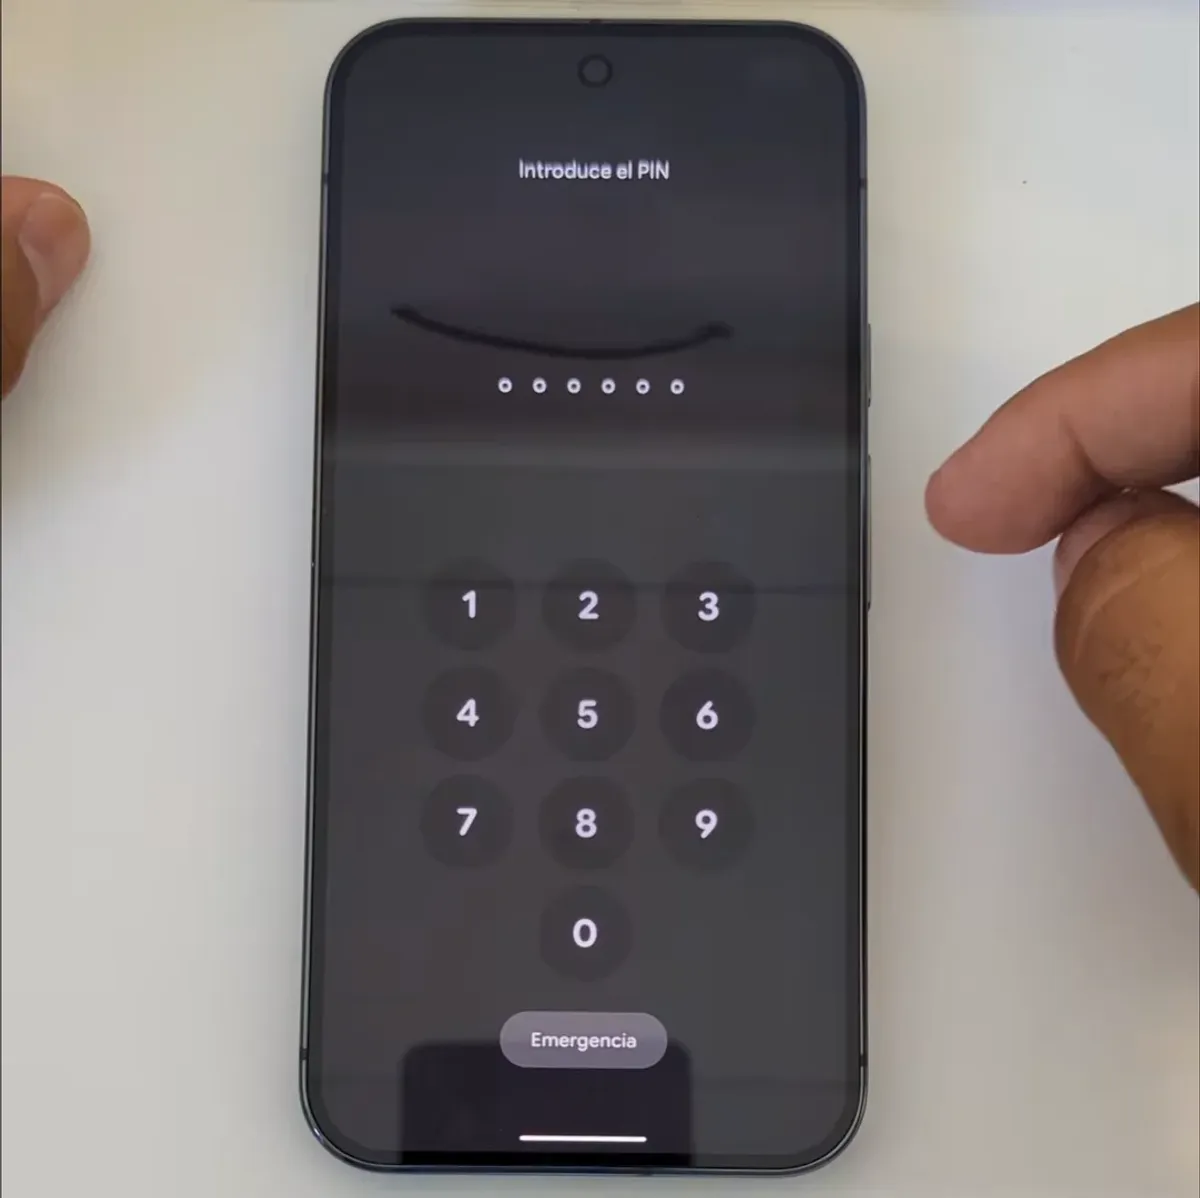
Sistem keamanan layar kunci atau lock screen pada Android 16 dilaporkan memiliki celah keamanan baru yang cukup serius. Bug ini memungkinkan otentikasi layar kunci dilewati dalam situasi tertentu melalui asisten kecerdasan buatan Google Gemini. Seperti dilansir dari Gadget, kerentanan tersebut dapat dimanfaatkan oleh seseorang yang memiliki akses fisik langsung ke ponsel pintar.
Pihak asing dapat menjalankan beberapa perintah tertentu tanpa perlu memasukkan PIN perangkat terlebih dahulu. Masalah keamanan ini masuk dalam kategori bypass otentikasi atau bypass lock screen. Fenomena ini muncul akibat adanya kesalahan pada logika sistem, sebuah kasus yang tergolong jarang terjadi dalam pembaruan sistem operasi.
Dalam skenario yang ditemukan, celah ini tetap aktif walaupun pengguna sudah menonaktifkan akses asisten AI ke aplikasi sensitif. Ketika seseorang meminta asisten AI mengirim SMS dari layar terkunci, sistem awalnya tetap meminta input PIN.
Namun, kendala muncul saat tombol Add attachment dan Continue ditekan secara bersamaan. Kombinasi ketukan tersebut justru membuat sistem melewati permintaan PIN, sehingga asisten AI langsung melanjutkan instruksi yang seharusnya dibatasi. Dampak dari kerentanan ini menyasar ke berbagai aplikasi komunikasi. Uji coba menunjukkan bahwa akses asisten AI ke aplikasi WhatsApp tetap bisa diaktifkan kembali secara otomatis, meskipun sebelumnya telah dinonaktifkan lewat pengaturan.
Laporan mengenai kelemahan sistem ini sebenarnya telah dikirimkan kepada pengembang sejak Mei. Google selaku pengembang sistem operasi dikabarkan telah mengetahui masalah pada Android 16 ini dan tengah menyiapkan pembaruan untuk menambal celah tersebut. Sejauh ini, daftar lengkap perangkat yang terdampak oleh bug ini belum dirilis secara mendetail. Namun, masalah ini dipastikan tidak hanya menyerang seri smartphone Pixel, melainkan berpotensi memengaruhi perangkat dari produsen lain dengan konfigurasi serupa.
Metode eksploitasi ini tetap menuntut kehadiran fisik penyerang yang memegang langsung perangkat korban. Kendati demikian, temuan ini memperlihatkan bahwa fitur AI dengan hak akses tinggi rentan menjadi celah baru jika implementasi sistemnya mengalami kesalahan.
Follow publika.id on Google News
Follow
Editors Team

annisa-nur-fadhilah
Author