Kaspersky Temukan Malware WhatsApp Kendalikan Perangkat Korban

Published
·
2 Reads
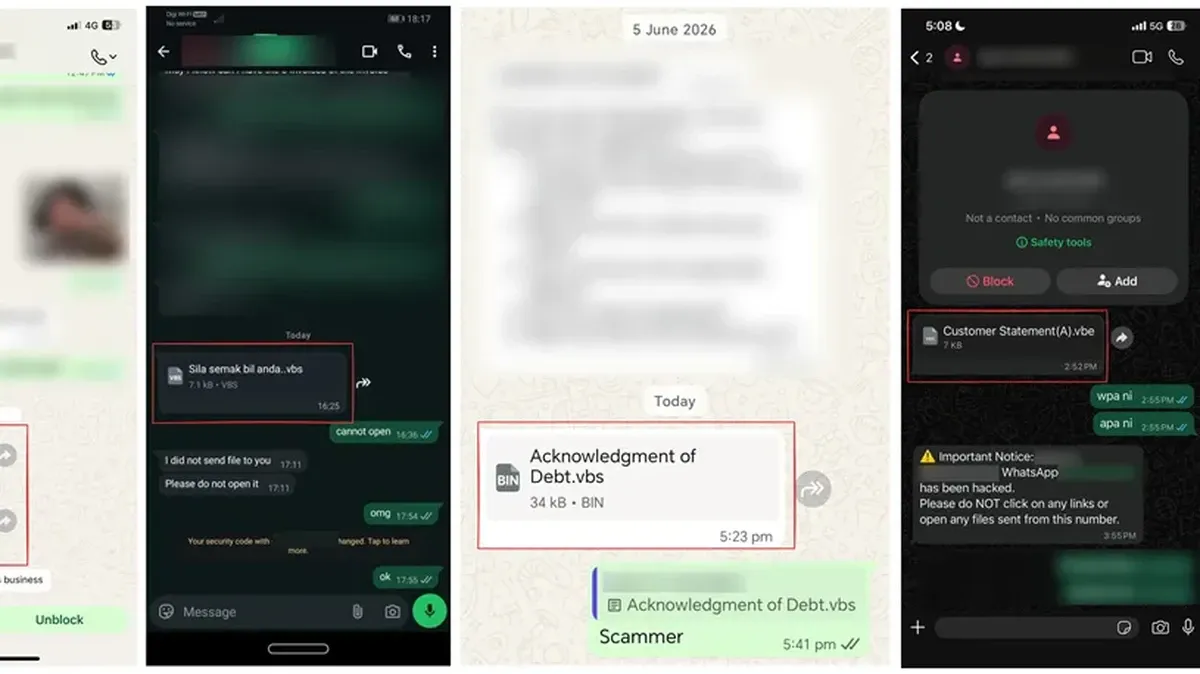
Perusahaan keamanan siber Kaspersky mempublikasikan analisis teknis terkait penyebaran kampanye malware melalui aplikasi pesan WhatsApp yang dapat membuat pelaku mengontrol perangkat korbannya secara penuh. Aksi peretasan ini dilansir dari Detik iNET telah menyerang beberapa negara di dunia hingga saat ini, termasuk Malaysia, Brasil, India, Meksiko, Singapura, Inggris, Vietnam, dan Rusia. Sebanyak 80 persen korban dari serangan siber tersebut dikonfirmasi berasal dari Malaysia. "Pelaku ancaman menggunakan nama file yang menipu yang menyamar sebagai dokumen bisnis dan keuangan untuk membujuk penerima agar mengunduh dan menjalankan lampiran tersebut," demikian bunyi laporan yang diterbitkan oleh Kaspersky.
Modus penipuan ini menyebarkan file berbahaya dengan nama seperti 'Statement of Debt(30K).vbs' atau 'Outstanding Payment List.vbs'. Penamaan dokumen tersebut dapat diubah oleh pelaku tergantung pada negara yang menjadi target sasaran.
"Setelah dijalankan, VBScript memulai rantai infeksi multi-tahap yang pada akhirnya mengakibatkan instalasi perangkat lunak Pemantauan dan Manajemen Jarak Jauh (RMM) yang sah, memungkinkan akses jarak jauh ke sistem korban," imbuhnya. Berdasarkan bukti dari sampel dan laporan media sosial, Kaspersky menyimpulkan pelaku telah meretas beberapa akun WhatsApp untuk menyebarkan file VBScript berbahaya tersebut ke daftar kontak korban.
"Pada saat penulisan ini, metode pasti yang digunakan untuk meretas akun WhatsApp ini masih belum diketahui," ujar Kaspersky, dikutip detikINET dari Security Affairs, Jumat (26/6/2026). Pihak keamanan mengingatkan bahwa file jenis skrip seperti VBS, VBE, BAT, CMD, JS, dan PS1 seharusnya tidak dikirimkan melalui obrolan WhatsApp meski berasal dari kontak tepercaya.
"Pengguna harus berhati-hati saat menerima lampiran yang tidak terduga melalui WhatsApp, bahkan ketika tampaknya berasal dari kontak yang dikenal," simpul laporan tersebut. Masyarakat diminta mengabaikan dokumen keuangan mencurigakan yang dikirim tanpa adanya pesan pendamping karena hal itu tidak sesuai dengan prosedur kerja akuntan. "Jenis file skrip dan yang dapat dieksekusi seperti VBS, VBE, EXE, BAT, CMD, JS, dan PS1 tidak boleh dibuka kecuali keabsahannya telah diverifikasi secara independen," tandasnya.
Follow publika.id on Google News
Follow
Editors Team

sheila-amara-zahra
Author